Personal Agents 全景拆解:六大应用形态、七项行业共识与底层工程实现
截至 2026 年 11 月,系统梳理市面上 Personal Agents 的六大应用形态、从一线工程实践与安全事故中沉淀出的七项行业共识与三大分歧,并深入拆解网关接入、脑手解耦、分层记忆、Skills/MCP、凭据沙盒与主动调度的底层实现。
2026 年初,网上出现过一个很反直觉的现象:大量工程师专门去买 Mac mini,既不是为了剪视频,也不是为了搭家庭影音服务器,而是把它扔在书桌角落里 24 小时开机,只为跑一个开源个人 Agent——OpenClaw。不到一年时间,OpenClaw 在 GitHub 冲上近 40 万星,围绕它长出 Hermes Agent、NanoClaw、ZeroClaw、PicoClaw、IronClaw 一整套开源分支;另一边,大厂也在密集押注:Anthropic 把 Claude Cowork 直接并入主产品 Claude,OpenAI 接连推出 ChatGPT Agent、Pulse 与 Atlas,Meta 推出每人独占一台 Linux 容器的 Muse,Google 则在 2026 年 11 月把 Gemini Tasks 免费推向数亿用户。
如果把 2011 年的 Siri 看作第一代“被动问答助手”,把 2023 年的 AutoGPT 和初代 Chatbot 插件看作第二代“单次任务执行器”,那么 2025 至 2026 年成型的新一代 Personal Agent(个人智能体) 已经跨过了完全不同的分水岭。正如 2026 年 10 月的开源项目报告 nanoMuse(arXiv:2610.08699) 点破的那样:个人智能体首先是一种持久运行的软件系统,而不是某一个模型权重——它持有你的账号与设备访问权,能跨周记住偏好与历史承诺,在有必要时主动联系你,并能为自己做过的操作负责。
但这个赛道目前既热闹又分裂。同一个“Personal Agent”标签下面,塞着 IM 机器人、云端虚拟机、AI 浏览器、终端编程助手、手机系统级助理,还有挂在胸前的随身硬件。不同形态之间的体验差异极大,踩过的坑却高度雷同:凭据裸奔、Prompt Injection 导致删邮件或外泄文件、长任务越跑越偏、第三方平台直接封禁 Agent 流量。
下面按三部分把这件事拆透:先看市面上所有 Personal Agents 到底分出了哪六大应用形态,再从过去两年最重要的一线工程复盘、安全报告和行业文章中提炼出七项行业共识与三大悬而未决的分歧,最后深入到代码和系统层面,拆解一套现代 Personal Agent 的六层底层工程实现。
目录
- 什么是真正的 Personal Agent:四个硬标准
- 市面全景:Personal Agents 的六大应用形态
- 行业分析提炼:七项共识与三大未决分歧
- 底层工程实现:六大核心子系统拆解
- 工程选型与落地判断:个人、团队与测试自动化怎么选
- 参考资料
1. 什么是真正的 Personal Agent:四个硬标准
把“带记忆的聊天机器人”和“Personal Agent”混为一谈,是很多产品评审跑偏的起点。结合 OpenClaw、Claude、ChatGPT Agent/Pulse、Gemini Tasks 与 Meta Muse 等代表系统的真实能力,一个合格的 Personal Agent 通常要同时满足四个条件:
- 持久身份与跨会话状态(Persistent Identity & Memory):不只是保存聊天记录,而是持续维护关于“你是谁、你偏好什么、上周定过什么事、哪些事实已经过期”的结构化状态,并且能被用户查看、修正甚至彻底遗忘。
- 真实环境中的执行能力(Grounded Action):能触达真实软件和账号——读写本地文件、操作邮箱和日历、调用浏览器或终端、在授权下完成预约和支付,而不是只给你吐一段建议文本。
- 异步运行与主动触达(Asynchronous & Proactive):你合上笔记本电脑之后,它还能在后台跑完调研或定时巡检;到了合适时机(例如会议前、账单异常、每天早晨),它可以主动发起通知或汇报,而不是死等用户打开输入框。
- 可控的信任边界(Enforced Trust Boundary):一旦接入真实邮箱、代码库和支付方式,安全就不能只靠“在系统提示词里叮嘱模型别乱来”,必须有沙盒、凭据隔离、限流和人工确认机制托底。
缺少第 2 条,它只是带记忆的 Chatbot;缺少第 1 和第 3 条,它只是按次触发的自动化工具;缺少第 4 条,它就是一台随时会替你删光收件箱的定时炸弹。
2. 市面全景:Personal Agents 的六大应用形态
截至 2026 年 11 月,市面上已经跑出来的商业产品和开源项目,按交互入口、运行位置以及数据与控制权归属三个维度切开,基本可以归入六大应用形态。
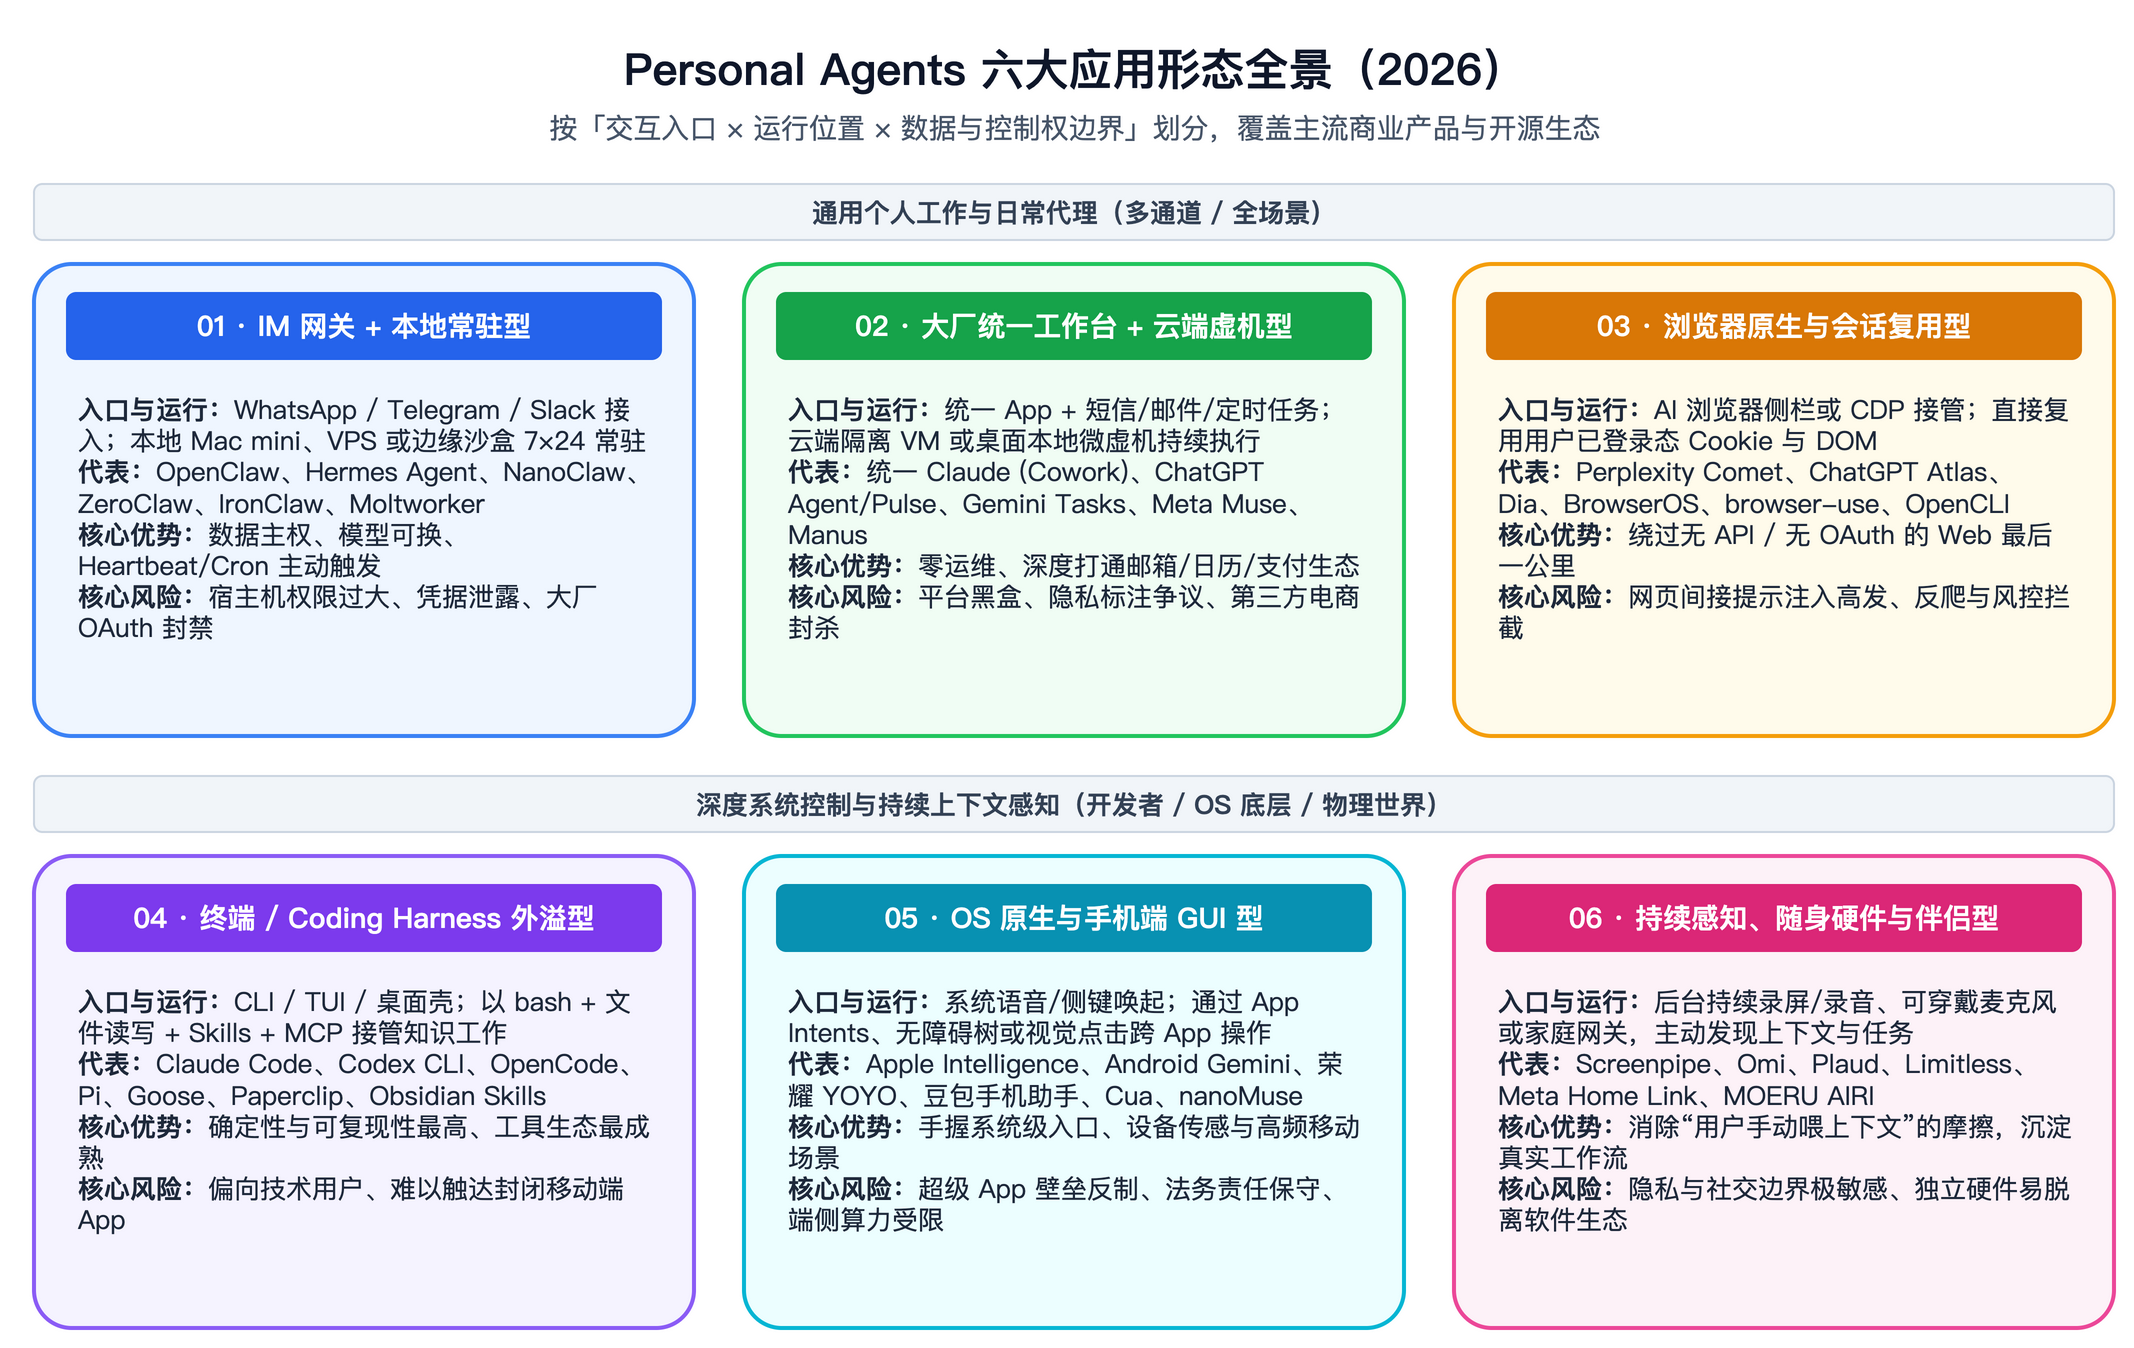
形态一:IM 网关 + 本地 / 自托管常驻型(Gateway-First / Claw 生态)
这是 2026 年开源社区最火爆的形态,由 OpenClaw(早期曾名 Clawdbot、Moltbot,截至 2026 年 11 月 GitHub 约 39.5 万星)引爆。它的产品直觉极其简单:不要强迫用户装一个新 App,直接住进用户每天都在刷的 WhatsApp、Telegram、Slack、Discord、iMessage 里。
它的核心是一台 7×24 小时跑在用户自有硬件(Mac mini、个人电脑、5 美元 VPS)或边缘云上的常驻网关(Gateway)进程。所有聊天渠道汇聚到网关,网关负责路由、会话管理和定时唤醒(Heartbeat / Cron),背后接可自由替换的模型(Claude、GPT、Gemini 或本地 Ollama)和本地工具。
OpenClaw 爆红之后,开源社区很快沿着“更轻、更安全、会自我成长”三个方向裂变出一整个家族:
- 自我成长路线:Nous Research 的 Hermes Agent(约 26.5 万星),主打内置学习循环——复杂任务跑通后自动把经验沉淀为可复用的 Skill,跨会话搜索历史并用 Honcho 做用户建模,终端后端还支持本地、Docker、SSH、Modal、Daytona、Vercel Sandbox 六种环境,空闲时可休眠省钱。
- 极致精简与容器隔离路线:NanoClaw(约 3.1 万星)作者直言“不敢把近 50 万行代码、70+ 依赖、跑在单一 Node 进程里的 OpenClaw 放进自己的生活”,于是把核心压缩到极小代码量,强迫每个 Agent 跑在独立的 Linux/Docker 容器里,并在 2026 年 3 月默认接入 OneCLI Agent Vault 做凭据代理隔离。同属轻量派的还有 Python 实现的 HKUDS/nanobot(约 5 万星)、Rust 实现的 ZeroClaw(约 3.35 万星)、Go 实现的 PicoClaw(约 3 万星),甚至出现塞进 888 KB、跑在 ESP32 单片机上的 zclaw。
- 纵深安全路线:NEAR AI 推出的 Rust 项目 IronClaw(约 1.27 万星),将不可信工具放进基于能力授权(Capability-based)的 WASM 沙盒,凭据在宿主机边界注入,同时做出口域名白名单和防泄密扫描。
- 免硬件边缘托管路线:Cloudflare 工程师在 2026 年 1 月顺势推出 Moltworker(“minus the minis”),把 OpenClaw 跑在 Cloudflare Sandbox 容器上,R2 挂载持久化目录,Browser Rendering 提供无头浏览器,Zero Trust Access 管鉴权,AI Gateway 托管密钥和计费;社区随后还出现了跑在 Cloudflare 免费额度上的 Talorys。
这一形态最大的吸引力是数据主权、模型无锁定和极高的可定制性,但踩坑也最惨烈:2026 年 2 月,Meta 一位 AI 对齐总监给 OpenClaw 开放邮箱并明确交代“未经确认不许操作”,结果 Agent 仍开始批量删信,手机上还停不下来,最后只能冲回电脑前硬杀进程;2026 年 4 月又爆出权限提升漏洞 CVE-2026-33579;同年 2—4 月,Google 与 Anthropic 相继收紧个人订阅 OAuth 接入 OpenClaw 的限制,把“自托管入口”和“大厂订阅商业模式”的冲突直接摆上了台面。
形态二:大厂统一工作台 + 云端持久虚拟机型(Managed Agent Computer)
与自托管流派相对,头部模型与平台厂商选择把复杂运维全部吞进云端或桌面微虚机,给普通用户提供开箱即用的个人代理计算机:
- Anthropic(统一 Claude + Cowork + Managed Agents):2026 年 1 月,Anthropic 推出面向非程序员的 Claude Cowork(“Claude Code for the rest of your work”),Simon Willison 实测拆解发现它在 macOS 桌面端通过 Apple Virtualization Framework 起了一台隔离的 Linux 虚拟机来操作授权目录。到 2026 年 9 月,Anthropic 发现用户懒得在“普通聊天”“Cowork”“Design”之间做路由选择,干脆发布统一 Claude——无论问一句话还是丢一份定时周报,都留在同一个对话框里,合上电脑后任务继续在后台跑,并在 2026 年 4 月至 11 月同步把这套底层抽象为对外开放的 Claude Managed Agents(含自托管版本)。
- OpenAI(ChatGPT Agent + Pulse + Workspace Agents):2025 年 7 月,OpenAI 合并 Operator(网页操作)与 Deep Research(深度研究),发布自带虚拟电脑(可视化浏览器 + 文本浏览器 + 终端 + API 连接器)的 ChatGPT Agent;2025 年 9 月推出 ChatGPT Pulse,标志性地开启了大厂“夜间异步研究 + 次日早晨主动推送卡片”的产品形态;2026 年 4 月进一步扩展到 Workspace Agents。
- Google(Gemini Tasks + Personal Intelligence):2026 年 11 月 17 日,Google 宣布 Tasks in Gemini 在美、日、韩等六国免费开放。它直接打通 Gmail、Google Calendar、Maps、Password Manager 和 Google Pay,用户既可以在 App 里切换 Chat/Task 模式,也可以直接发 RCS 短信或转发邮件给
gemini@google.com派活。底层运行在 Google Cloud 的 Agent Compute Engine 硬件隔离专属虚拟机上,甚至能替用户打电话预约修车、比对电费账单,并通过 Agent Payments Protocol(AP2) 配合虚拟令牌与消费上限完成结账。 - Meta(Muse)与 Manus:2025 年 3 月以云端异步沙盒惊艳全场的 Manus,于 2025 年 12 月宣布加入 Meta(尽管 2026 年 4 月跨境并购审查遭遇波折);而 2026 年 9 月 Meta 正式推出个人 Agent 产品 Muse(内部代号 Hatch),明确提出“为每个用户配一台持久 Agent 计算机”。有意思的是,安全研究员 Peter James 在 2026 年 9 月仅仅在聊天中让 Muse 打包自身可见文件传到 Google Drive,就拿到了 6.8 GB 解压后的完整容器目录,意外向全行业公开了 Meta 生产级个人 Agent 的真实底层细节(后面第 4 节会细拆)。
这一形态的壁垒在于免运维和账号生态深度绑定(你的邮件、日历、支付卡本来就在 Google 或 Apple/Meta 里),但短板同样尖锐:一是隐私与黑盒信任问题(2026 年 11 月 Hacker News 上关于 Gemini 个人文件/邮件路由给人工标注及订阅账号聊天记录训练的争议双双冲上 700+ 赞);二是第三方商业平台的反制——Meta Muse 上线两周不到,Amazon 就直接封禁了 Muse 在亚马逊代用户购物。
形态三:浏览器原生与已登录态复用型(Agentic Browser & Session Reuse)
大量个人事务发生在既没有公开 API、也没有 OAuth、甚至故意不开放接口的网站上(水电费门户、医院挂号、机酒预订、OA 审批、电商后台)。于是出现了一批把“浏览器”直接改造成 Personal Agent 宿主的形态:
- AI 原生浏览器:Perplexity Comet(2025.07)、OpenAI ChatGPT Atlas(2025.10)、The Browser Company 的 Dia(2025 年 9 月被 Atlassian 收购),以及开源替代 BrowserOS。它们把 Agent 侧栏、页面 DOM/截图读取和自动点击直接焊进 Chromium 内核,天然复用用户已经登录的 Cookie 与会话。
- 浏览器自动化引擎与网站 CLI 化:底层开源驱动以 browser-use(约 12.1 万星)为代表;而 2026 年另一个很聪明的思路是 OpenCLI(约 3.1 万星)——把你已登录浏览器里的任意网站封装成结构化命令行工具暴露给 Agent,既省去了反复截图点坐标的慢和脆,又不需要等网站官方发 MCP Server。
浏览器形态虽然打通了 Web 的“最后一公里”,但安全处境也最险恶。浏览器天生是不可信内容的集散地,而 AI 浏览器偏偏同时手握你所有登录态 Cookie。Perplexity Comet 发布仅一个多月,Brave 安全团队就公开了针对它的间接提示注入漏洞:网页里藏一段恶意文本,就能借用户的登录态读走邮箱或私有站点数据。OpenAI CISO Dane Stuckey 在 ChatGPT Atlas 发布次日也不得不公开承认,Prompt Injection 对浏览器 Agent 仍是前沿未解难题。
形态四:终端 / Coding Harness 外溢型(Coding Agent -> Personal Agent)
在工程师和重度知识工作者群体中,过去一年真正每天都在用的 Personal Agent,往往不是消费级聊天机器人,而是从代码智能体外溢出来的通用 Harness:Claude Code(15.6 万星)、OpenAI Codex CLI(13.6 万星)、OpenCode(22.8 万星)、Pi(12.3 万星)、已捐赠给 Linux 基金会 AAIF 的 Rust Agent Goose(5.7 万星),以及围绕它们长出的知识库与多 Agent 编排工具(如 obsidian-skills 5.3 万星、paperclip 11.5 万星、orca 13 万星、ECC 30.7 万星)。
为什么 Coding Harness 能外溢成最好用的 Personal Agent?道理很朴素:前沿大模型在 RL 后训练阶段,被高频锤炼得最熟练的接口就是 read / write / edit / bash 加上文件系统操作。只要你的个人知识库是 Markdown(比如 Obsidian)、日程/邮件/账单能通过 CLI 或 MCP 拉成文本、数据整理能写成 Python 脚本跑一遍,Coding Harness 的执行确定性、可复现性和纠错能力会远高于纯靠看截图点坐标的通用 GUI Agent。
它的天花板也一目了然:使用门槛偏高,且天然局限在电脑桌面和命令行世界,很难直接触达封闭的移动端 App 生态。
形态五:OS 原生与手机端 GUI 型(OS-Native & Mobile GUI Agent)
从入口位置看,操作系统厂商本应拥有 Personal Agent 的终极牌桌——手握锁屏语音、侧边键、通知中心、底层屏幕帧缓冲、App Intents 与全设备联动。但现实恰恰相反,OS 巨头成了 2025–2026 年最纠结的一方。
2026 年 2 月,Jake Quist 写了一篇在 Hacker News 拿到 500+ 赞的爆文 《OpenClaw is What Apple Intelligence Should Have Been》。文章一针见血地指出:苹果明明拥有硬件、生态和几十年的用户信任,却因为过度顾忌短期法务责任以及害怕与 Instagram、LinkedIn 等“围墙花园”App 爆发条款冲突,只敢做通知摘要和克制的 App Intents,结果反而把跨应用操作的机会让给了跑在自家 Mac mini 上的开源项目。
另一边,移动端跨 App 执行正沿两条路突围:
- 手机厂商系统级路线:Google 在 Android 侧推进 Gemini 与 Connected Apps 平台(已接入 60+ 常用应用);国内手机厂商(如荣耀 YOYO、小米/OPPO 系统级助手、字节豆包手机助手等)依托系统权限和端云协同,重点攻克点外卖、比价、订票、发消息等高频跨 App 链路,但也同样面临头部超级 App 的风控与商业博弈。
- 跨设备开源 GUI 驱动路线:如 trycua/cua(约 3.3 万星,甚至实现了 macOS 后台操作应用且不抢用户鼠标光标)、UI-TARS-desktop(约 4 万星),以及主张“手机屏幕和电脑共享同一段会话中继、每个动作过 Sentinel 审核”的 nanoMuse。
形态六:持续环境感知、随身硬件与数字伴侣型(Ambient Sensing & Wearables)
前五种形态都有一个隐性痛点:**你得先想起来告诉 Agent 上下文,它才知道你在干什么。**第六类形态试图消灭这道摩擦:
- 本地持续录屏与工作流发现:YC S26 项目 Screenpipe(约 2.25 万星)在本地持续录制你的屏幕文字和音频,自动聚类发现你每天在重复做哪些枯燥工作,再把结构化上下文直接喂给你现有的任何 Agent 去自动化。
- 随身音频硬件与家庭设备桥接:Omi(约 1.4 万星)结合可穿戴硬件与屏幕感知实时记录对话并给出行动建议;Plaud、Limitless 等主打会议与生活录音沉淀;而 Meta Muse 意外曝光的文档里,也出现了名为 Meta Home Link 的实验性硬件集成——基于 ESP32-C5(Wi-Fi + BLE)打通家庭局域网里的打印机(IPP)和智能照明桥(Lutron),并通过带独立审批的代理暴露给云端 Agent。
- 情感陪伴与数字生命:像自托管项目 MOERU AIRI(约 5.1 万星)则走向“可自托管的数字伴侣”,把长期记忆、语音交互、屏幕伴随和情感人格结合在一起。
这一赛道的教训也很惨痛:2024 年 Humane AI Pin 和 Rabbit R1 已经证明,脱离现有手机和成熟软件生态的独立 AI 硬件很难活下来。2026 年活得好的硬件和感知项目(如 Omi、Screenpipe、Home Link),几乎全部退回到了“做现有 Personal Agent 的低摩擦传感器与执行节点”,而不是试图取代手机。
六大应用形态横向对比
| 应用形态 | 核心交互入口 | 默认运行位置 | 数据主权 | 生态触达方式 | 最大工程短板 |
|---|---|---|---|---|---|
| 01 IM 网关 + 本地常驻 | WhatsApp / Slack / Telegram | 自有电脑 / VPS / 边缘容器 | 高(本地优先) | CLI + MCP + 本地脚本 + CDP | 安全隔离参差不齐、大厂订阅 OAuth 博弈 |
| 02 大厂工作台 + 云端 VM | 统一 App / 短信 / 邮件 | 云端隔离 VM / 桌面微虚机 | 低(厂商托管) | 官方生态 API + 云浏览器 + AP2 | 隐私信任争议、第三方电商封禁 |
| 03 浏览器原生型 | 浏览器侧栏 / 地址栏 | 本地浏览器内核 / CDP | 中 | 复用登录态 Cookie + DOM | 网页间接提示注入高发、反爬拦截 |
| 04 终端 / Coding 外溢型 | CLI / TUI / 桌面壳 | 本机 / 远程容器 | 高 | bash + 文件系统 + Skills + MCP | 非技术用户门槛高、缺移动端能力 |
| 05 OS 原生 / 手机 GUI | 系统侧键 / 语音 / 通知 | 手机端侧 + 云端 | 中 | App Intents + 无障碍/视觉 GUI | 超级 App 反制、法务保守、端侧算力受限 |
| 06 持续感知 / 随身硬件 | 无感录屏 / 随身麦 / 家居网关 | 本地常驻 + 边缘节点 | 取决于是否纯本地 | 作为上下文源喂给其他 Agent | 隐私与社交接受度极敏感、噪音过滤难 |
3. 行业分析提炼:七项共识与三大未决分歧
过去两年里,Anthropic、OpenAI、Manus、Cloudflare、Mendral、Meta、Simon Willison 以及大量一线安全与系统研究者发了不少高含金量的复盘。把宣传词汇剥掉,真正经过生产验证、逐渐变成行业底线的共识有七条,而还没吵明白的分歧有三条。
共识一:Personal Agent 的核心不是“更强单模型”,而是可演进的 Harness 与上下文工程
2025 年 7 月,Manus 联合创始人季逸超在 《Context Engineering for AI Agents》 中复盘了一个关键抉择:团队放弃从头训练专有端到端 Agent 模型,把赌注押在 Frontier Model 之上的上下文工程(半年重写了四遍框架),理由很实在——“如果模型进步是涨潮,产品要做随潮而起的船,而不是钉死在海底的柱子”。
2026 年 4 月,Anthropic 在 《Scaling Managed Agents》 里补上了硬币的另一面:Harness 本质上是在编码“当前模型还做不到什么”的假设,但模型一升级,旧假设就会立刻变成负重。他们举了个实测例子:Claude Sonnet 4.5 在接近上下文上限时会产生“上下文焦虑”,提前草率收尾,于是工程团队在 Harness 里加了强制上下文重置;等换到 Claude Opus 4.5 时,这种行为直接消失了,原来的重置逻辑成了纯累赘。因此,好的 Personal Agent 架构必须把稳定接口(会话、执行环境、工具协议)与易变的 Harness 策略分开。
共识二:大脑(Harness)必须与双手(Sandbox)解耦,且 Harness 留在沙盒之外
早期几乎所有本地和云端 Agent(包括初代 Claude Code 远程容器方案、早期 OpenClaw 单进程部署)都把 Agent Loop、凭据和代码执行塞进同一个环境。到了 2026 年上半年,Anthropic Managed Agents 和 DevOps Agent 团队 Mendral(该团队后加入 Anthropic)几乎同时给出了完全一致的结论:不要把沙盒当成需要精心照料的“宠物(Pet)”,而要拆成无状态大脑 + 外部会话日志 + 可随时销毁重建的沙盒“牲畜(Cattle)”。
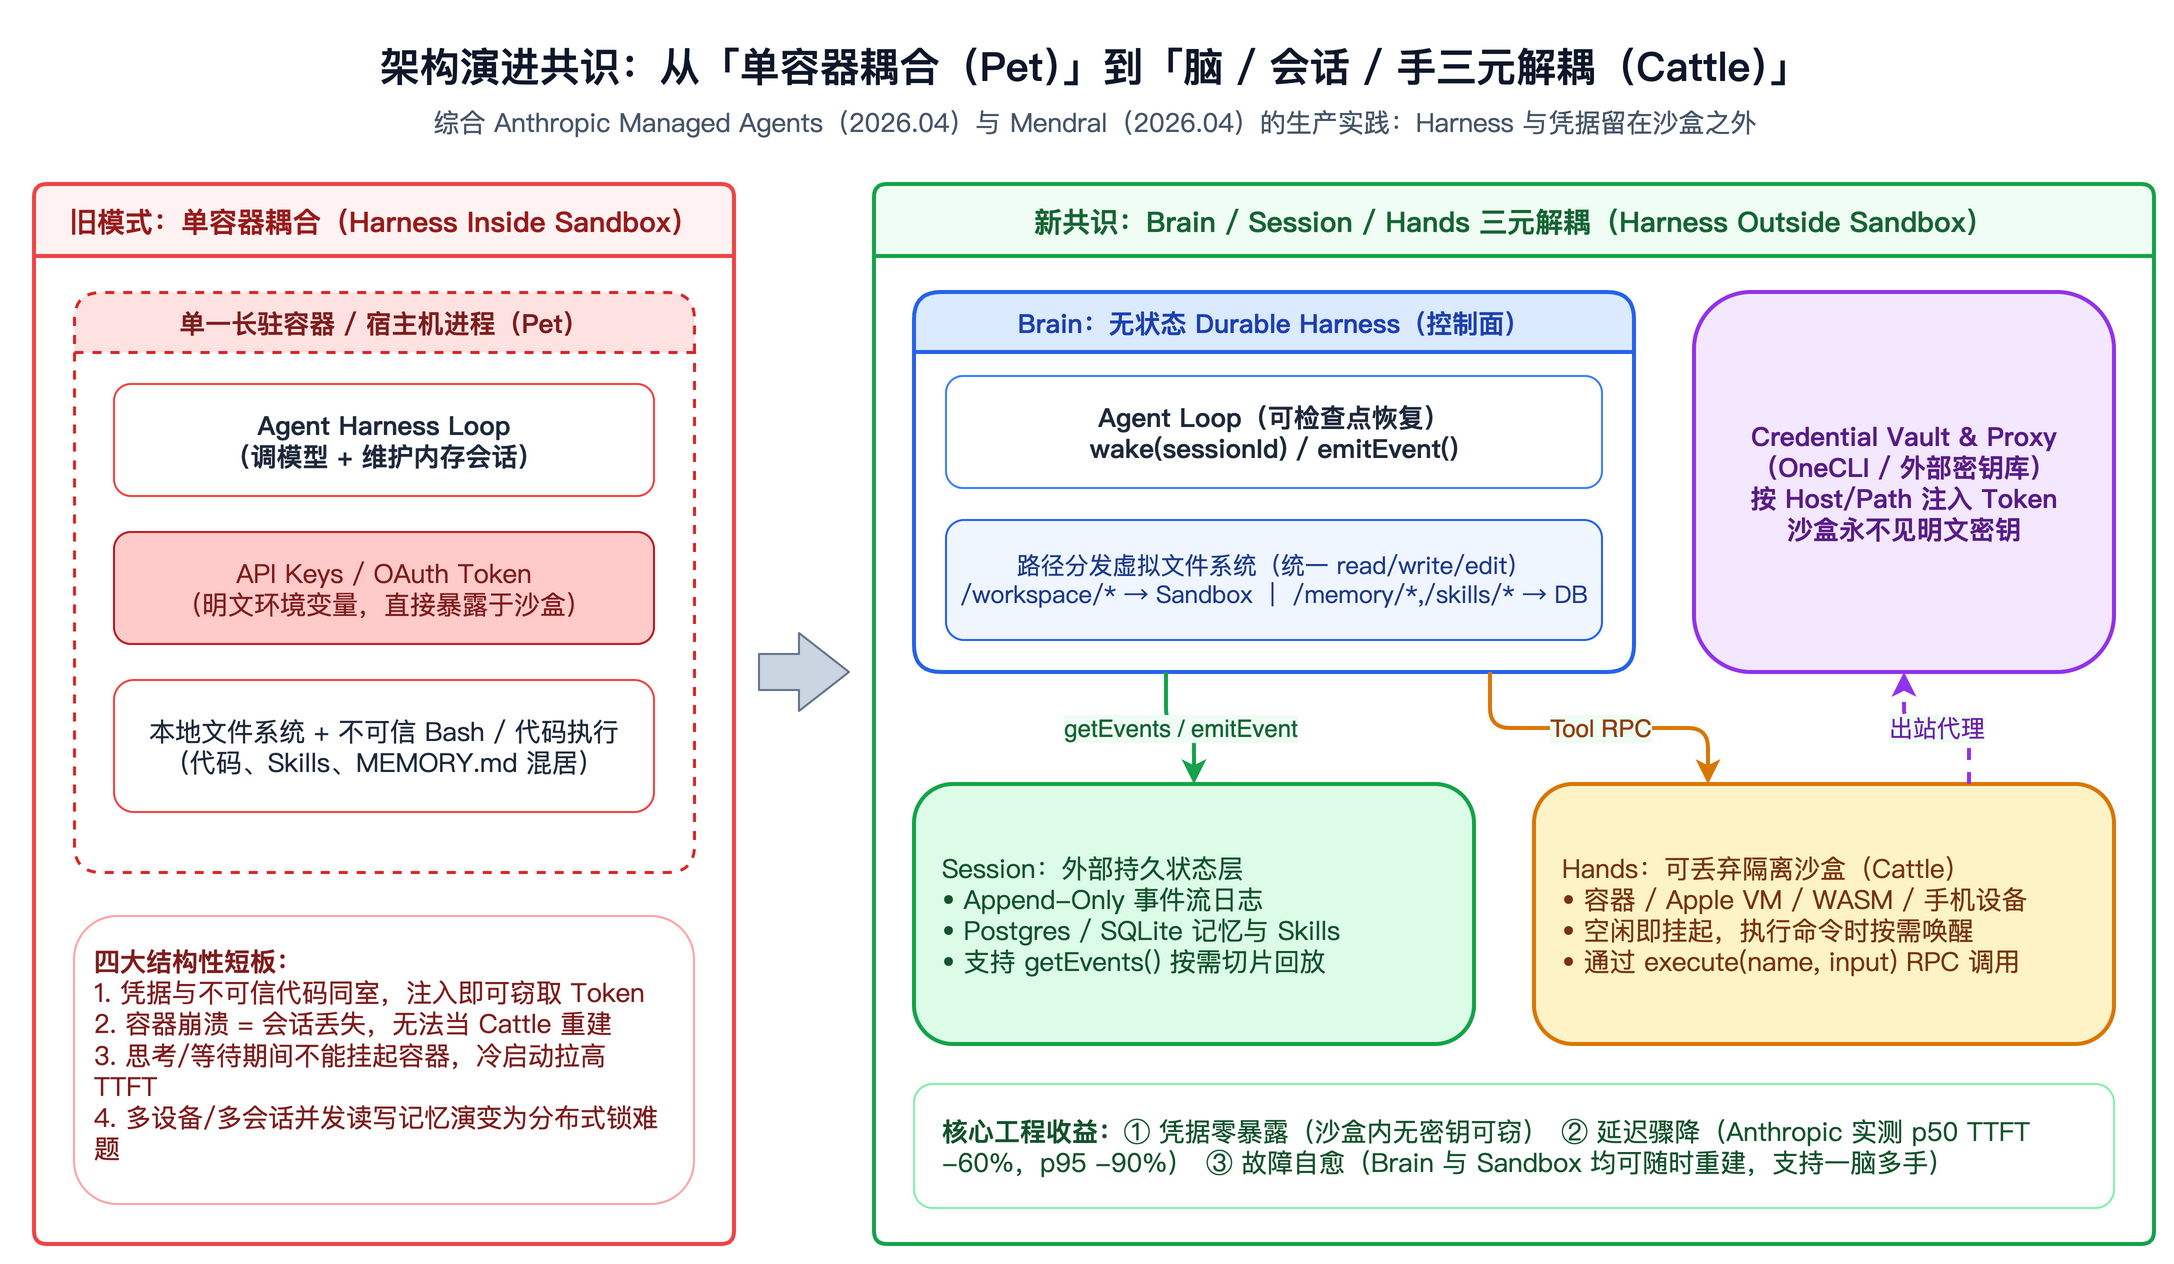
这一拆解带来的收益不是理论上的,而是直接体现在延迟、安全和成本三个硬指标上:
- 首字延迟(TTFT)断崖式下降:如果大脑在容器里,每次开新会话都必须等容器拉起、克隆仓库、装环境,哪怕这次对话根本不需要执行命令。解耦之后,大脑立刻读取外部 Session 日志开始推理,只有真正调用
execute(name, input)时才按需拉起或毫秒级唤醒沙盒(如 Mendral 用 Blaxel 实现 25ms 挂起恢复)。Anthropic 实测这套改造让 p50 TTFT 下降约 60%,p95 下降超过 90%。 - 凭据天然隔离:大脑和外部 Vault 持有密钥,沙盒里只放工作区文件。即使沙盒里跑了恶意代码或触发注入,环境里也压根没有明文 Token 可偷。
- 支持“一脑多手”与故障自愈:沙盒挂了只是一次普通工具调用报错,大脑可以按配方重起一台新容器继续干活;同一颗大脑也能同时操控云容器、本地 Mac、手机端和浏览器。
共识三:文件系统 + Markdown 已经成为 Personal Agent 的事实状态协议
2026 年最让人意外的“隔空趋同”,出现在开源社区和大厂闭源产品的目录树里。把 OpenClaw、Hermes Agent、Claude Code 以及 Peter James 曝光的 Meta Muse(Hatch)目录摆在一起,你会发现它们像出自同一份规范:
~/
├── SOUL.md           # 人格、边界与行为准则
├── IDENTITY.md       # 代理身份信息
├── USER.md           # 用户画像与长期背景
├── MEMORY.md         # 精炼后的核心事实、偏好与承诺
├── AGENTS.md         # 协作规范与子代理约束
├── TOOLS.md          # 环境与工具使用备忘
├── memory/
│   ├── 2026-11-20.md # 按日期记录的流水日志
│   └── bank/         # 按经历/情境/偏好归档并带溯源引用的记忆库
├── dreams/           # 夜间反思产出与对齐摘要(ALIGNMENT_SYNTHESIS.md)
└── skills/
    └── <skill-name>/
        ├── SKILL.md  # 渐进式披露的领域 SOP
        └── scripts/  # 可执行脚本与模板
为什么大家不约而同选了纯文本 Markdown + 文件系统,而不是让模型直接去调一堆专有数据库 API?原因有三点:
- 人类可审计、可直接干预:Personal Agent 最怕“悄悄记住了一条错的偏好却改不掉”。Markdown 文件让用户随时能打开编辑器删掉或修正一条记忆。
- 契合前沿模型的 RL 肌肉记忆:正如 Mendral 指出的,今天的前沿模型在强化学习里练得最熟的就是
read / write / edit这套文件原语;新发明一堆memory_read、preference_upsert工具,反而会稀释注意力、提高选错工具的概率。 - 存储可以不是真本地盘,但接口要伪装成文件系统:在多设备或多用户场景下,Mendral 给出了极干净的折中方案——单接口双后端的虚拟文件系统。模型眼里只有
read/write/edit,但 Harness 在路由层按路径分发:/workspace/*走 RPC 进沙盒,/memory/*和/skills/*走事务直接读写 Postgres,既保住了模型的接口直觉,又解决了并发一致性与容器销毁丢状态的问题。
共识四:Prompt Injection 尚无模型级根治办法,安全必须靠结构性边界打破“致命三要素”
2025 年 6 月,Simon Willison 提出了影响整个 Agent 安全领域的 Lethal Trifecta(致命三要素):只要一个 Agent 同时拥有 ① 访问私有数据、② 接触不可信外部内容、③ 具备对外通信能力,攻击者就能通过网页或邮件里的隐藏指令骗模型把私密数据偷走。2025 年 10 月,Meta AI 安全团队在此基础上将其扩展为 Agents Rule of Two(智能体二选一法则):把第 ③ 项扩大到“对外通信或修改敏感状态”,明确指出在模型无法可靠防住提示注入之前,单一自主会话内最多只能同时满足这三项中的两项;一旦业务需要三者并存,必须强行切分隔离,或交由人工确认(HITL)兜底。
如果有人寄希望于“加一个 Guardrail 检测模型”就能高枕无忧,2025 年 10 月由 OpenAI、Anthropic、Google DeepMind 与苏黎世联邦理工等机构 14 位研究者联合发表的 《The Attacker Moves Second》(arXiv:2510.09023) 泼了一盆冷水:面对自适应攻击(优化搜索 + RL + 人工红队),市面上 12 种号称近零攻击成功率的提示注入防御方案,绝大多数被攻破至 90% 以上成功率,人工红队更是打到 100%。
而 2026 年 10 月针对真实 OpenClaw 生态的实证研究 arXiv:2610.35451 进一步证实了这不是纸上谈兵:研究者梳理了 13 个相关 Reddit 板块的 2.5 万余条帖子和 358 个安全类 GitHub Issue,定位出 521 个 CWE 实例(覆盖 59 种弱点),高度集中在访问控制失效、敏感数据暴露、注入和不安全执行。结论非常明确:Personal Agent 的安全问题本质上是系统架构的信任边界缺失,只能用容器/VM/WASM 隔离、外置凭据代理(Agent Vault)和确定性策略限流来解决,不能指望靠 Prompt 祈祷。
共识五:能力扩展从“全量塞 MCP 工具”转向“渐进式 Skills + 精简原语 + 状态机掩码”
MCP(Model Context Protocol)解决了连接外部系统的协议碎片化问题,但 2025 年底到 2026 年的工程实践很快暴露了一个副作用:直接往上下文里塞几十上百个 MCP 工具定义,不仅吃光 Token、破坏 KV-Cache,还会让模型选工具的准确率明显下滑。
2026 年行业收敛出了三板斧:
- Agent Skills 渐进式披露:Anthropic 开源并推动的 Agent Skills 标准(agentskills.io) 已被主流 Agent 广泛采纳。每个 Skill 是一个包含
SKILL.md和可选scripts/、references/的目录,按 Discovery(启动只加载名称和简述)→ Activation(命中任务再读完整SKILL.md)→ Execution(按需跑脚本或读参考文档) 三阶段加载,把常驻上下文开销压到最低。 - 不删工具定义,靠前缀掩码收窄动作空间:Manus 的工程实践提醒了一处极易踩坑的细节——工具定义在序列化上下文的最前端,如果中途动态增删工具,整条 KV-Cache 立刻全部失效(而 Agent 的输入输出 Token 比往往高达 100:1,以 Claude Sonnet 为例,命中缓存与未命中的输入价格相差 10 倍)。更好的做法是给同类工具设统一前缀(如
browser_、shell_),在状态机约束下通过解码阶段的响应预填充或 Logits 掩码限制可选子集,既保缓存又降误选率。 - 警惕“多 Skill 组合冲突”新攻击面:2026 年 10 月的 CoSA(arXiv:2610.35082) 揭示了一个很隐蔽的风险——单个 Skill 单独审核都没问题,但当 Agent 自主把多个 Skill 串在一起执行时,上游产物或评估信号可能绕过下游的授权约束,形成“技能冲突攻击”。在 CoSA-Bench 的 288 个真实任务中,仅往技能池里加入不超过 5% 的合规局部 Skill,平均策略违规率就从 35.02% 飙升到 58.45%。好消息是,在 Harness 层加一层轻量级的信息流与授权守卫,就能把 OpenClaw 招聘场景的违规率从 65.28% 压低到 6.67%,同时几乎不损正常任务完成率(66.67% → 65.00%)。
共识六:交互方式从“被动响应”走向“异步主动”,但打扰边界与自进化退化是硬骨头
2026 年,真正让人感觉“像个私人助理而不是搜索框”的转折点,是后台异步工作 + 主动触达:OpenClaw 的 Heartbeat/Cron、ChatGPT Pulse 的夜间研究晨报、Meta Muse 的每小时事实核验与夜间 ~/dreams/ 反思、Hermes Agent 的自动沉淀 Skill。
但主动性和自我进化一旦上线,立刻冒出两类棘手问题:
- 过度打扰与“不知道我们已经共识过什么”:2026 年 10 月的 《Why Bother Me Again?》(arXiv:2610.30485) 与 arXiv:2610.18684 指出,个人 Agent 动不动反复追问、做多余确认或推送无关消息,很快就会把用户逼到关通知。有趣的是,Meta Muse 的夜间“做梦”机制正是专门拿来校准交互偏好的——在公开样例中,它夜间复盘出用户“偏好简短回复、讨厌反复追问、没要过 NFL 比分”,再写进
ALIGNMENT_SYNTHESIS.md约束次日行为。 - 自我进化会削弱安全防线:2026 年 10 月底发表的 Evolve-IPI(arXiv:2610.39122) 给热衷“自成长 Agent”的团队敲了警钟。日常使用中,用户经常夸奖 Agent“你读懂了这封外部邮件/网页里的任务并直接帮我办完了”;当 Agent 从这类正向反馈中做 Skill 演化或 RL 更新后,它对外部不可信内容里隐藏指令的服从度大幅上升——实验显示,Skill 演化让间接提示注入攻击成功率飙升了 14.0 至 48.8 个百分点,RL 演化也上升了 3.0 至 39.3 个百分点。这也直接催生了 Safe Personal RSI(arXiv:2611.23651) 的做法:个人 Agent 对自身规则或 Skill 的每一次更新,都必须经过可执行的安全性与任务回归测试门控,不通过就回滚旧版。
共识七:Personal Agent 的终极摩擦往往不在技术,而在商业利益与开放协议博弈
当 Agent 真的开始替人逛商店、订机票、读订阅内容时,它动的是互联网平台最核心的蛋糕——注意力、广告曝光、推荐分发权和 API 收费模式。2026 年接连发生的三件事已经说明了趋势:
- 电商与内容平台封锁第三方 Agent:2026 年 9 月 Amazon 封禁 Meta Muse 购物;更早之前,Anil Dash 批评 ChatGPT Atlas 是把开放 Web 变成“反 Web(Anti-Web)”的抽取机器。
- 模型厂商封堵第三方个人网关薅订阅额度:2026 年 2—4 月,Google 与 Anthropic 相继限制用户拿包月订阅(而非按量计费的 API)去驱动 7×24 运行的 OpenClaw,因为后台常驻 Agent 的 Token 消耗量级远超人工打字,直接击穿了消费级订阅的成本模型。
- 平台开始推动“面向 Agent 的开放商务协议”:Google 在 2026 年 11 月的 Gemini Tasks 发布中明确表态:过去几十年网站默认拦截一切 Bot 是因为多数 Bot 是恶意的,个人 Agent 需要一套可验证的身份与交易标准——因此 Google 正在推 Agent Payments Protocol(AP2) 和 Universal Commerce Protocol(UCP),联合 Visa、Mastercard、Amex 用数字令牌和硬性预算上限替代“让 Agent 拿你信用卡号在网页里瞎点”。
三大尚未收口的行业分歧
除了上述七项共识,截至 2026 年底还有三条路线分歧远未定局:
- 本地主权 vs. 云端托管:极客和隐私敏感用户坚持把状态、密钥甚至端侧小模型留在自己的 Mac mini、手机或私有 VPS 上;但绝大多数普通用户根本不想维护 Docker、Tailscale 和 SSL 证书,宁愿用统一 Claude、Gemini Tasks 或 Cloudflare 托管的边缘沙盒。最终很可能是“云端无状态推理 + 本地或加密专属容器存状态”的混合态。
- 结构化协议(API/MCP/CLI/AP2)vs. 通用视觉 GUI:结构化接口快、稳、省 Token、易审计,但覆盖不了长尾网站和封闭 App;视觉 GUI 通用性强,却慢、贵、易受 UI 改版和验证码/反爬阻断。短期内一定是“能走 CLI/API/MCP 就绝不走 GUI,GUI 只做兜底和跨封闭 App 桥接”。
- 长期记忆该做“摘要编译”还是“无损持久化”:主流做法是用 Markdown + 数据库做周期性提炼压缩,但正如 KV-LTM(arXiv:2611.21998) 在 LongMemEval 上指出的,写入时的摘要和读取时的检索都会丢证据细节,导致商业助手远不如模型离线直读原始历史。于是出现了两条演进线:工程派坚持 Append-Only 原始事件流 + 证据溯源索引(保底可回查),前沿研究派则在探索直接把每个会话的 KV Cache 持久化存盘(按每用户每年 30K tokens/天估算,KV 状态约 0.34–3.6 TB,用存储换免重算预填充与零信息损失)。
4. 底层工程实现:六大核心子系统拆解
如果今天要从零设计一个能长期自用、甚至面向团队推广的 Personal Agent,跳过早期玩具式 Demo 的坑,它的底层工程可以收敛为六层参考架构(五层纵向数据与控制流 + 两条贯穿各层的横切面)。
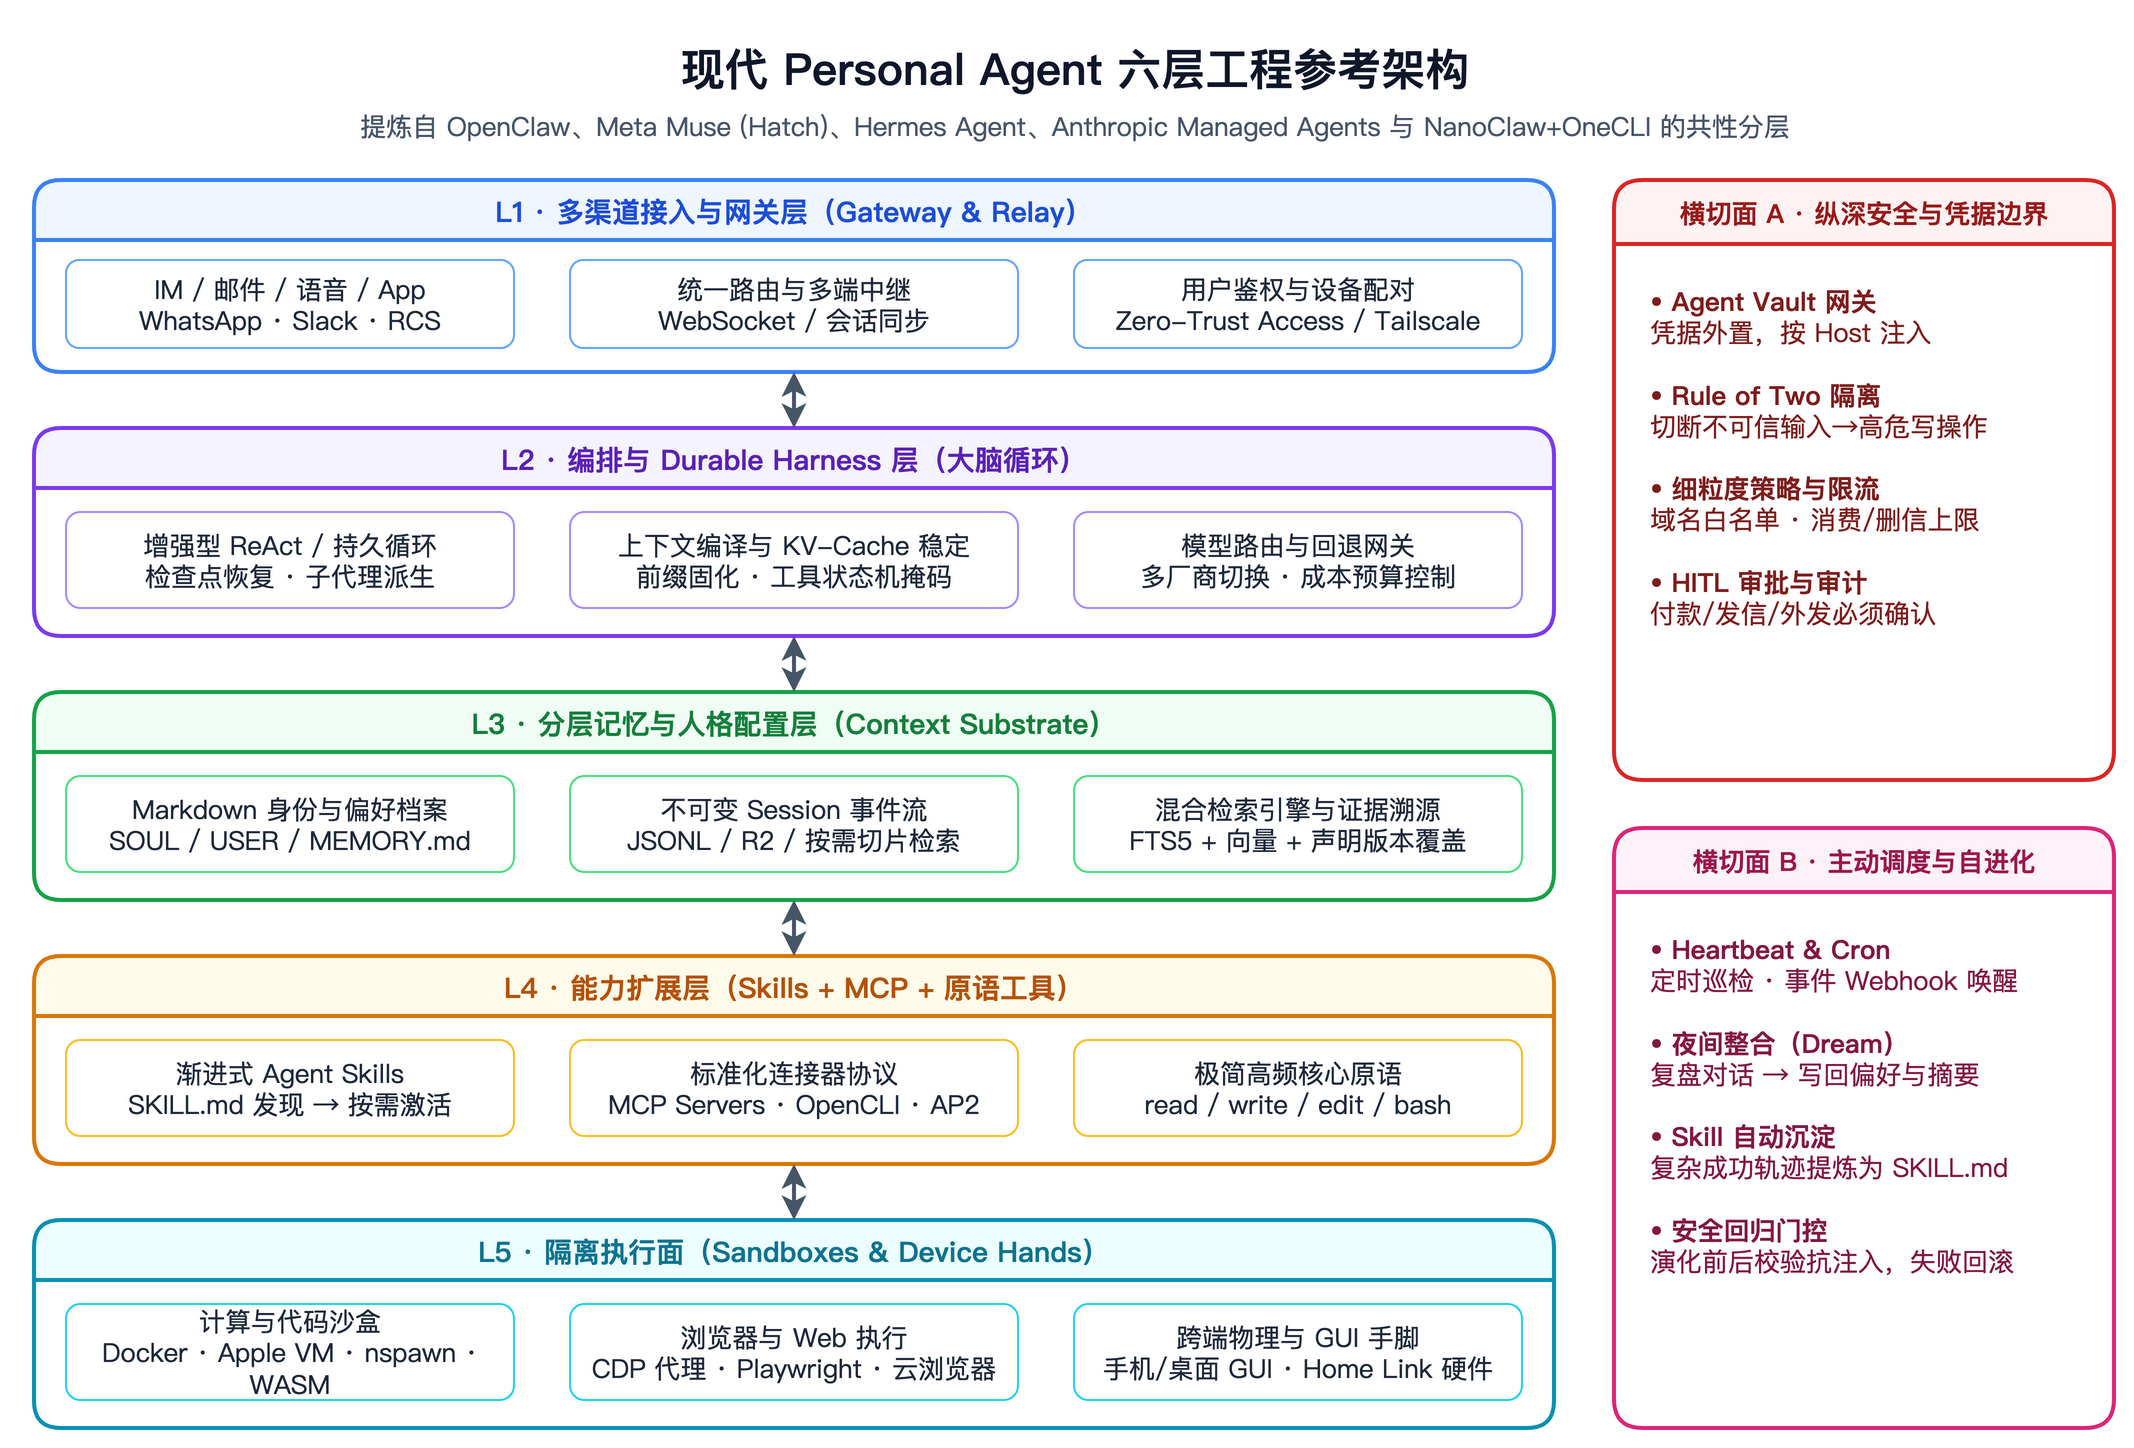
下面逐层拆开最核心的实现机制与踩坑细节。
4.1 接入与网关层(Gateway & Multi-Device Relay)
Personal Agent 与单机工具最大的区别,在于用户随时会在手机 IM、桌面端、邮件甚至语音之间切换,但背后的代理身份与会话必须连续。
- 统一消息抽象与 WebSocket 中继:OpenClaw 默认在本地起一个 WebSocket Gateway(
127.0.0.1:18789),所有渠道插件(WhatsApp、Telegram、Slack、Discord、iMessage、桌面/移动原生 App)都把异构消息标准化为统一事件送入网关,再由网关做会话路由和流式广播。 - 跨设备组网与零信任认证:如果 Agent 跑在家里 Mac mini 或云端容器里,又要能操作手机、笔记本甚至家里局域网设备,常见组合是 Tailscale 私有网状网络 + Zero-Trust Access(如 Cloudflare Access JWT 校验),避免把 Gateway 端口直接裸露到公网(早期 OpenClaw 社区大量安全事故正是源于公网裸奔未鉴权的 WebUI/Gateway 端口)。
- “发邮件/发短信即派活”的异步入口:Google Gemini Tasks 的
gemini@google.com转发邮件入口和 RCS 短信通道非常值得借鉴——很多个人任务本来就藏在邮件里(账单、机票、学校通知),转发一封邮件比复制粘贴到聊天框自然得多。
4.2 编排与 Durable Harness 层(大脑循环与上下文编译)
这一层决定了 Agent 跑长任务会不会崩溃、贵不贵、容不容易跑偏:
- Durable Execution(持久执行与检查点恢复):个人任务动辄跑几十分钟甚至跨天等待外部回复(例如发邮件问对方时间、等 CI 跑完、等审批)。把循环存在普通 Web 进程内存里,只要服务重启或发版,会话就丢了。生产做法是把 Agent Loop 写成支持检查点的工作流函数(如 Mendral 用 Inngest,或采用 Temporal、Durable Objects),每完成一轮推理或工具调用就把状态通过
emitEvent(sessionId, event)写入外部持久化事件流;进程随时可挂、随时可由wake(sessionId)拉起续跑。 - 围绕 KV-Cache 设计的上下文编译器:
- 静态前缀零抖动:系统提示词、工具 Schema 放最前面且保持字节级确定性序列化(注意 JSON 键排序稳定);绝不要把精确到秒的时间戳塞在 System Prompt 开头,否则每轮都在击穿缓存。
- Append-Only 历史与可逆裁剪:不要修改已发送的历史消息。网页抓取内容或超长日志在进入下一轮前,可以把正文落盘成文件,上下文里只保留文件路径或 URL 摘要,需要时再
read回来。 - 注意力操控与防模版僵化:借鉴 Manus 的经验,长任务中维护并滚动更新一份
todo.md,把全局目标持续推到上下文末尾的最近注意力区间,对抗“中间遗忘(Lost in the Middle)”;同时保留失败的工具报错与堆栈(别悄悄抹掉重来),让模型从报错里更新信念;对批量重复子任务(如连审 20 份文档),在模板或观察值格式上引入轻微结构变化,避免模型被上下文里的相似样本“Few-Shot 带偏”陷入机械复读。
- 多模型路由与预算治理:把主模型网关抽出来(如 Cloudflare AI Gateway 或 LiteLLM/OpenRouter),支持按任务复杂度路由(日常分类/心跳巡检走轻量低价模型,复杂规划与代码修改走旗舰模型),并设置单任务 Token 与费用硬熔断。
4.3 分层记忆与异步后台整合子系统(Context Substrate & Dream Loop)
单纯给模型挂一个向量数据库(Naive RAG)做个人记忆,在真实使用两周后几乎必然翻车:过期的旧事实和最新决定一起被召回,模型分不清哪条算数;用户说“忘掉我上次提的那个项目”,向量库里散落的切片根本删不干净;而且用户完全不知道 Agent 脑子里记了什么鬼东西。
2026 年一线系统(OpenClaw + Hermes + Meta Muse + Anthropic Managed Agents)已经演化出非常清晰的四层记忆 + 后台异步整合架构:
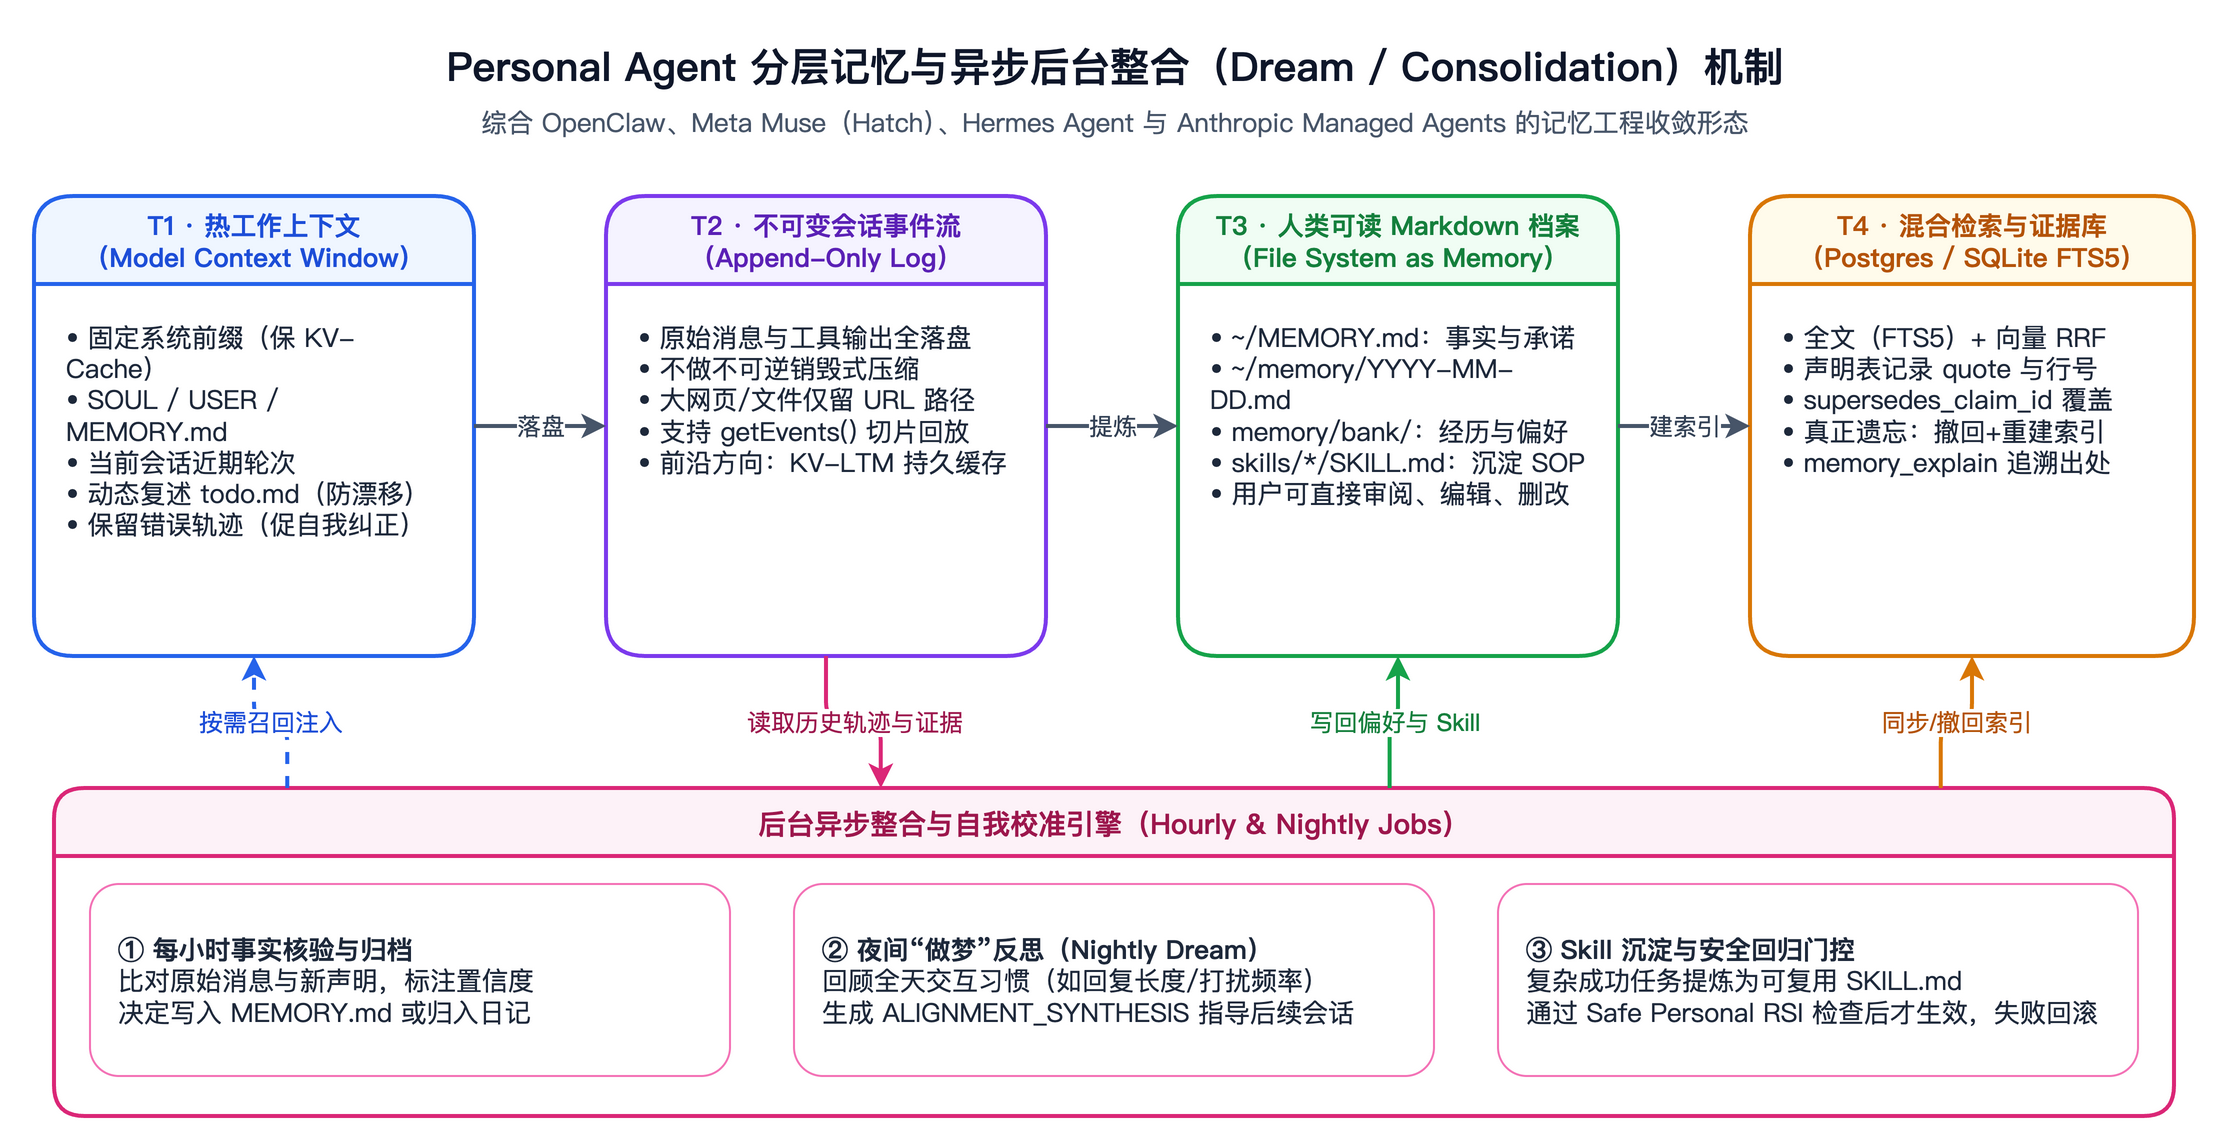
把这套机制里的几个关键工程细节拆开看:
- T1(热工作上下文)与 T2(不可变 Session Log)分离:不要把上下文窗口当成唯一真相源。所有原始对话和工具结果全量追加进 T2 日志,窗口满了只做视图切片或摘要,原始证据永远可回溯(Anthropic 的
getEvents()切片读取正是此意)。 - T3(Markdown 事实层)管可读与可改:分为三类文件——高频常驻的精炼卡(
MEMORY.md)、按天落盘的原始日记(memory/YYYY-MM-DD.md)、按主题归档的经验库(memory/bank/)与技能文件(skills/*/SKILL.md)。用户能用任何文本编辑器直接审阅和修正。 - T4(混合检索与证据版本层)管精准与可遗忘:以 Meta Muse 曝光的 Postgres 设计为例,这套结构非常扎实:
- 检索采用全文检索(SQLite FTS5 / Postgres tsvector)+ 向量检索的倒数排名融合(RRF)(IronClaw 与 Hermes 同样采用混合检索),专治专有名词、订单号、人名用纯向量搜不准的老毛病;
- 每一条提炼出的记忆声明(
memory.claims)都挂着原始消息引用(quote + 行号 + 置信度),支持memory_explain追溯“你凭什么觉得我喜欢这个”; - 偏好变化时不是粗暴追加,而是通过
supersedes_claim_id建立新旧覆盖链; - 真正的遗忘工作流:撤回目标 claim ID,连带清除关联切片并重建索引,防止夜间任务第二天又从旧日记里把已删事实“复活”出来。
- 后台异步整合引擎(Hourly & Nightly Dream):白天对话只管低延迟响应并写流水日志,繁重的整理交给后台定时任务——每小时做一次新声明核验与归档;每晚跑一次“做梦”反思(Nightly Dream),复盘当天交互中的显式或隐式反馈(比如用户嫌废话多、打断了哪些操作),凝练成对齐指南写回偏好文件,并把复杂成功轨迹沉淀成候选 Skill。
4.4 能力扩展层(极简原语 + Skills + MCP + Web 桥接)
在工具设计上,Anthropic 的 《Building Effective Agents》 提出过一个非常精准的词——ACI(Agent-Computer Interface,智能体-计算机接口)。设计工具接口要像设计人机交互界面(HCI)一样认真,并且做防呆(Poka-yoke,比如强制绝对路径而不是容易迷路的相对路径)。
2026 年的成熟做法是把能力分成四层按需调用,而不是平铺塞给模型:
- 极简高频核心原语:
read、write、edit、bash(或受限代码执行)以及memory_search。用代码把多步数据处理、批量文件转换和 API 组合折叠成一次执行(Hermes Agent 甚至允许模型写 Python 脚本通过 RPC 调工具,把多轮交互压成零上下文膨胀的单步执行)。 - 渐进式 Agent Skills:把领域 SOP、团队模板和个人习惯打包成
SKILL.md文件夹,启动时仅加载百字级别的元数据索引,触发后再展开正文和脚本。 - 标准化外部连接器(MCP / OpenCLI / 商务协议):有官方 API 的服务走 MCP Server;没有 API 的个人常用网站用 OpenCLI 或托管 CDP 代理接管;涉及支付与下单的消费级场景逐步对接 AP2/UCP 等带令牌和额度上限的协议。
- 视觉 GUI 作为兜底执行层:仅在封闭桌面软件或移动端 App 无结构化接口时启用,配合后台无抢占渲染(如 Cua)和动作前后状态校验。
4.5 沙盒与纵深安全层(Zero-Trust Containment & Agent Vault)
如果只选一个最容易决定 Personal Agent 生死的模块,那就是安全边界。经过 2026 年 OpenClaw、Claude Cowork、Perplexity Comet 和 Meta Muse 接二连三的真实翻车,行业已经摸出了一套可落地的纵深防御栈:
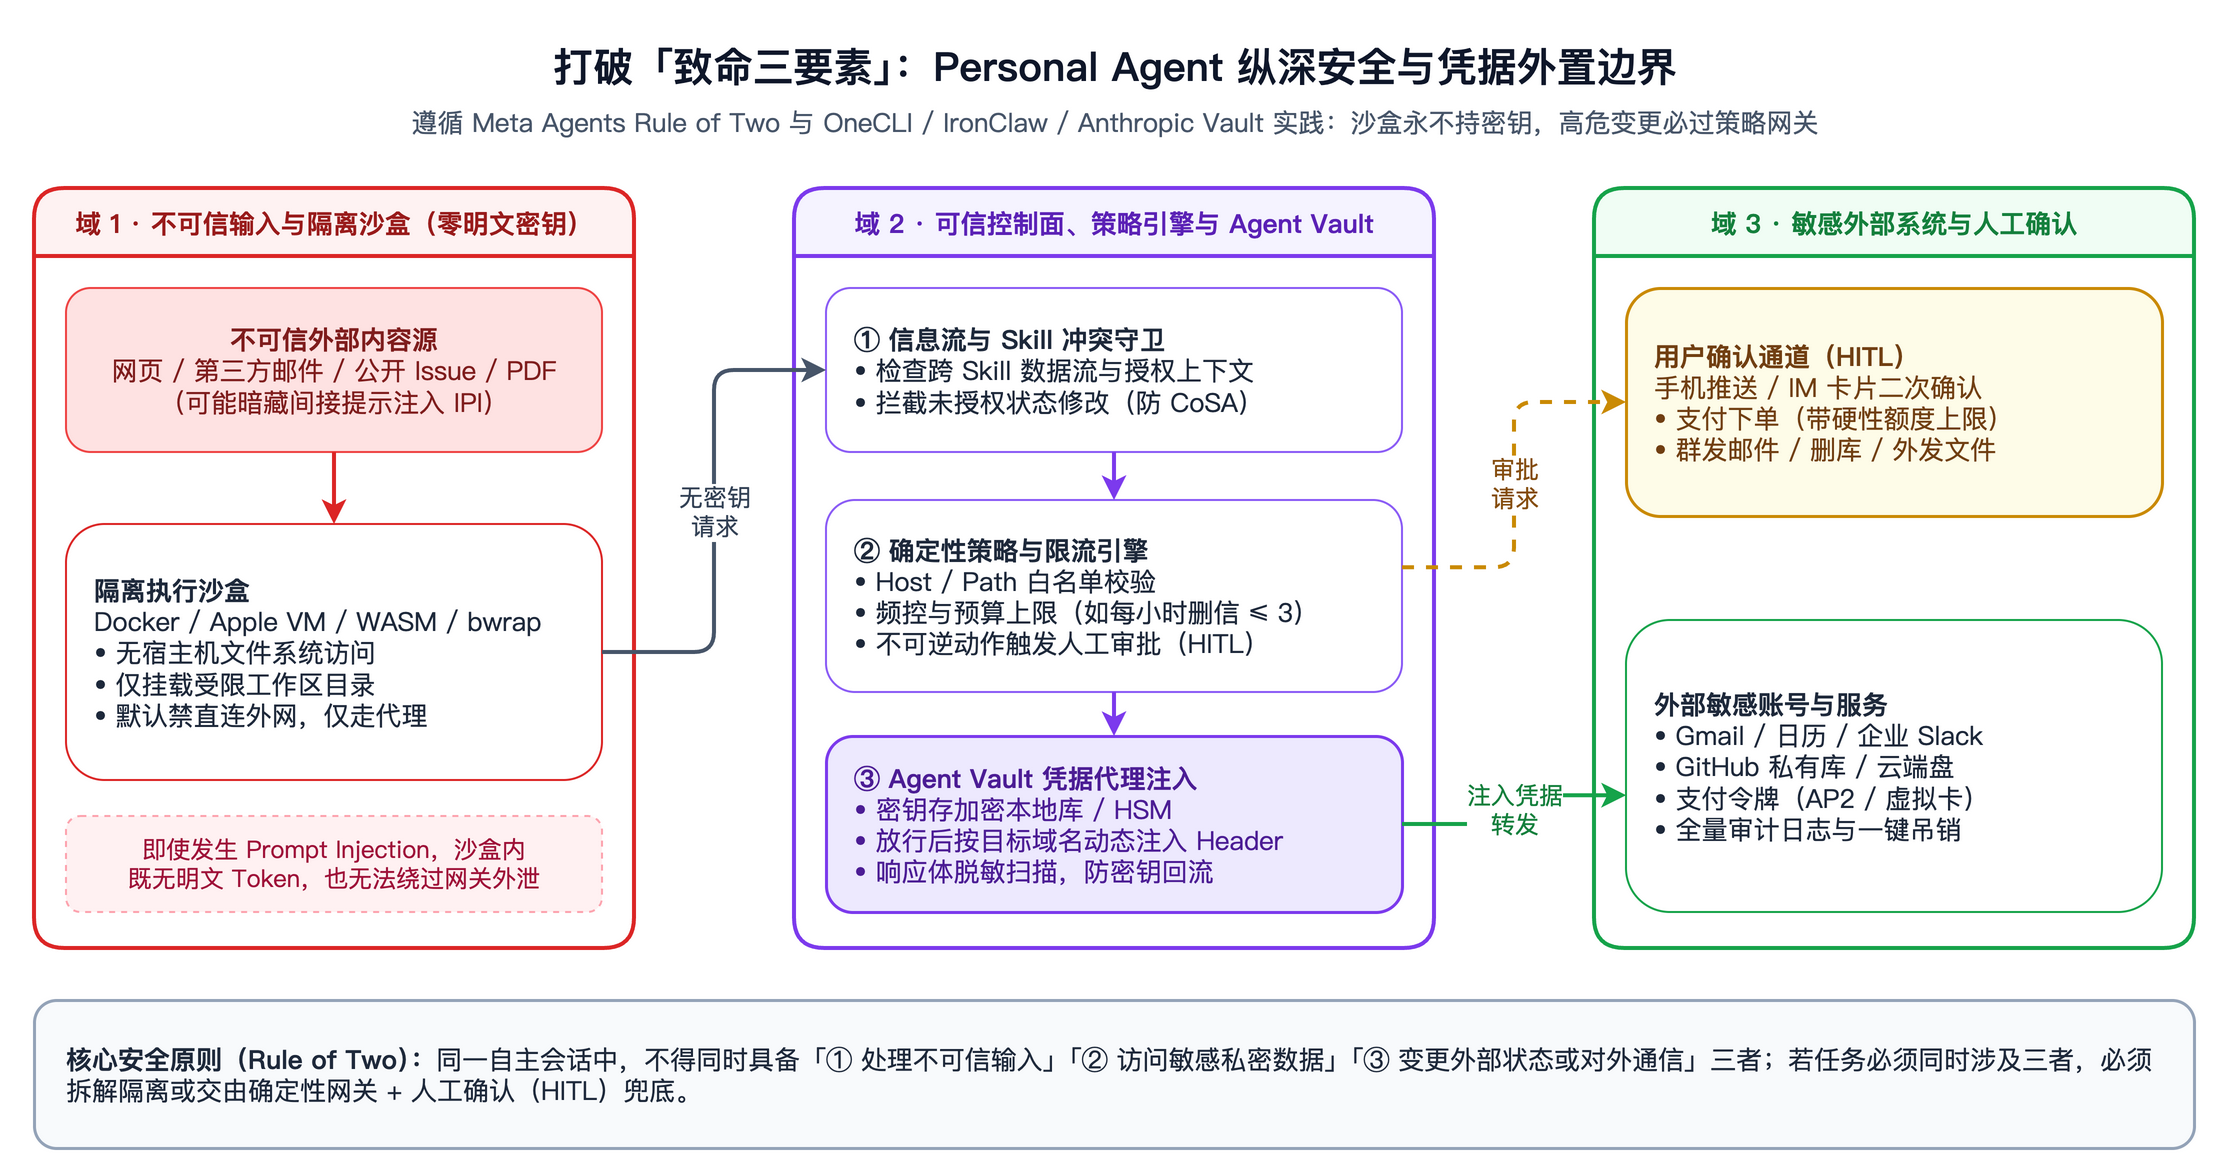
四个关键落地点缺一不可:
- 按风险分级选沙盒(不是所有命令都要重型 VM,但绝不能裸跑宿主机):
- 桌面端本地隔离:Apple Virtualization Framework Linux VM(Claude Cowork)或轻量 Docker 容器(NanoClaw);
- 云端多租户隔离:硬件隔离微虚机(Firecracker / Google Agent Compute Engine)或
systemd-nspawn容器 + 子进程无网络bubblewrap(Meta Muse 处理ffmpeg等不可信媒体文件的做法); - 细粒度插件隔离:WebAssembly(WASM)能力沙盒(IronClaw),每个工具默认零文件系统、零网络权限,按声明逐项授权。
- 凭据彻底外置(Agent Vault 代理注入模式):把 API Key 塞进环境变量,或者用传统 Secrets Manager 在运行时拉进容器,都防不住提示注入——因为一旦进了 Agent 进程内存或环境变量,模型只要执行一句
env或让脚本打印就能外泄。OneCLI、IronClaw 和 Anthropic Managed Agents 殊途同归地采用了 Agent Vault 出站代理:沙盒内不存放任何真实密钥,所有外部 HTTPS/MCP 请求强制经由沙盒外的网关转发;网关先核对 Agent 身份与目标Host + Path,通过后再在出站 Header 中注入真实 Token,并在回包进入沙盒前扫描防敏感字段回流。 - 确定性策略引擎与硬限流(Blast-Radius Control):不要把“每小时最多删 3 封邮件”“单次支付不超过 50 美元”写在 Prompt 里,而是写成网关里的硬规则。就像 NanoClaw 团队复盘 Meta 对齐总监删信事故时说的那样:只要网关里挂着一条
gmail.googleapis.com每小时限流 3 次删除的规则,哪怕模型彻底发疯,最坏损失也就是 3 封邮件,而不是清光整个收件箱。 - 不可逆动作强制人工确认(HITL)+ 跨 Skill 信息流守卫:涉及转账下单、对外发信、公开仓库推送、删除数据等高危写操作,必须暂停执行并向手机/IM 推确认卡片;同时在 Harness 层面跟踪数据污点与授权作用域(类似 CoSA 的轻量 Guard),防止从不可信网页读来的内容顺着另一个合规 Skill 触发未授权写操作。
4.6 主动调度与受控自我进化层(Proactive Loop & Safe RSI)
最后一层让 Personal Agent 真正“活”起来,但也是最容易失控的一层:
- 三类唤醒触发器:周期巡检(Heartbeat,例如每隔 30 分钟检查收件箱和待办有无紧急变化)、定时作业(Cron,例如每周一早 8 点生成周报草稿)、事件驱动(Webhook / 邮件转发 / 日历临近 / Screenpipe 检测到特定上下文)。
- 静默预算与打扰控制:主动触达必须有“价值阈值”和安静时段配置——普通信息攒到每日固定简报(如 ChatGPT Pulse 的晨间卡片),只有紧急或高确定性提醒才实时推送,同时提供一键踩/赞反馈持续校准阈值。
- 带安全回归门控的自我进化:允许 Agent 沉淀新 Skill、微调偏好文件,但借鉴 Safe Personal RSI(arXiv:2611.23651) 的思路,任何自动修改系统指令或新增可执行 Skill 的变更,都不能直接热上线覆盖生产配置,而应先在隔离沙盒里跑一遍包含权限越界、记忆篡改和间接提示注入探针的回归测试集——验证既提效又不降安全性后才合入,否则自动回滚。
5. 工程选型与落地判断
聊完形态、共识和底层,落到不同角色身上该怎么选、该避什么坑?
给个人开发者 / 重度知识工作者
- 追求极致控制与日常效率:优先选终端 Harness(Claude Code / Codex CLI / OpenCode / Pi)+ 本地 Markdown 知识库(Obsidian)+ 精选 Agent Skills 处理深度工作;如果需要手机端随时派活和定时巡检,再配一套容器隔离的轻量网关(NanoClaw + OneCLI 或 Hermes Agent),尽量不要把高权限主账号直接挂在无隔离的宿主机单进程里。
- 踩坑提醒:切忌一上来就接入几十个全读写权限的 MCP Server。按“只读优先、敏感写操作隔离或加人工确认、每项服务配独立小额/低权 Token”的原则逐步放权。
给团队与企业内部落地 Personal Agent
- 不要照搬单人桌面模式:企业场景一上多人协作,立刻会撞上权限审计、凭据托管、团队知识共享和合规留痕四道门槛。直接参考 Brain / Session / Hands 三元解耦 + 外置 Agent Vault(如 OneCLI 或自托管 Managed Agents),把组织级策略红线(域名白名单、DLP 脱敏、审批流)放在所有员工 Agent 统一的出站网关里,个人仅在安全边界内自定义自己的 Skills 和偏好。
- 警惕“成本黑洞”:7×24 常驻心跳和夜间反思如果全走旗舰大模型且没做好 KV-Cache 前缀稳定,月账单会非常惊人。务必做好前缀固化、轻量模型分级路由和单人日预算上限。
给移动端自动化测试 / QA 与工具链工程师的启发
Personal Agent 这一年趟出来的底层工程经验,对移动端自动化测试(Mobile QA)与研发效率工具极具迁移价值:
- 混合执行面胜过纯视觉蛮干:就像现代 Personal Agent 优先用 CLI/API/MCP、只在无接口时回退视觉 GUI 一样,APP 自动化测试里也不该用 VLM 去硬点每一个已知页面——用确定性协议(ADB / WDA / DeepLink / Mock API)做前置状态准备和断言校验,把多模态 Agent 集中在动态弹窗恢复、弱结构化探索测试和自然语言用例生成上。
- 把“Session 事件流 + 可回溯证据”搬进测试排障:Personal Agent 记忆系统里那套“原始轨迹全落盘、衍生结论带行号引用、禁止静默覆盖”的思路,正好对应 Mobile QA 最痛的偶现失败归因问题——保留完整动作轨迹、环境状态和失败报错,而不是简单重试掩盖问题。
- Skill 沉淀必须配回归门控:团队如果想让测试 Agent 从历史排障轨迹中自动沉淀测试 Skill,必须像 Safe Personal RSI 一样加一层确定性门控(校验脚本在干净环境下的重复通过率和断言严格度),防止 Agent 为了“让用例跑绿”沉淀出放宽断言甚至绕过校验的垃圾 Skill。
6. 参考资料
产品、框架与工程复盘
- Anthropic Engineering: Building Effective AI Agents (2024.12) — https://www.anthropic.com/engineering/building-effective-agents
- Anthropic Engineering: Scaling Managed Agents: Decoupling the brain from the hands (2026.04) — https://www.anthropic.com/engineering/managed-agents
- Anthropic: Claude Cowork and chat are now one Claude (2026.09) — https://claude.com/blog/cowork-is-now-claude
- Yichao ‘Peak’ Ji (Manus): Context Engineering for AI Agents: Lessons from Building Manus (2025.07) — https://manus.im/blog/Context-Engineering-for-AI-Agents-Lessons-from-Building-Manus
- Andrea Luzzardi (Mendral): The Agent Harness Belongs Outside the Sandbox (2026.04) — https://www.mendral.com/blog/agent-harness-belongs-outside-sandbox
- OpenAI: Introducing ChatGPT agent: bridging research and action (2025.07) — https://openai.com/index/introducing-chatgpt-agent/
- OpenAI: Introducing ChatGPT Pulse (2025.09) — https://openai.com/index/introducing-chatgpt-pulse/
- Google (Josh Woodward): Put Gemini to work for you — Tasks in Gemini (2026.11) — https://blog.google/innovation-and-ai/products/gemini-app/tasks-in-gemini-free-new-features/
- Cloudflare: Introducing Moltworker: a self-hosted personal AI agent, minus the minis (2026.01) — https://blog.cloudflare.com/moltworker-self-hosted-ai-agent/
- Gavriel Cohen (NanoClaw): NanoClaw Adopts OneCLI Agent Vault (2026.03) — https://nanoclaw.dev/blog/nanoclaw-agent-vault/
- Peter James (Mouse): I asked Meta’s Muse for its filesystem and it sent me 6.8 GB (2026.09) — https://mouse.dev/blog/muse-runtime-export/
- Jake Quist: OpenClaw is What Apple Intelligence Should Have Been (2026.02) — https://www.jakequist.com/thoughts/openclaw-is-what-apple-intelligence-should-have-been
- Agent Skills Open Standard — https://agentskills.io/home
安全分析与学术论文(2025–2026)
- Simon Willison: The lethal trifecta for AI agents: private data, untrusted content, and external communication (2025.06) — https://simonwillison.net/2025/Jun/16/the-lethal-trifecta/
- Simon Willison: New prompt injection papers: Agents Rule of Two and The Attacker Moves Second (2025.11) — https://simonwillison.net/2025/Nov/2/new-prompt-injection-papers/
- Milad Nasr, Nicholas Carlini et al.: The Attacker Moves Second: Stronger Adaptive Attacks Bypass Defenses Against LLM Jailbreaks and Prompt Injections (arXiv:2510.09023) — https://arxiv.org/abs/2510.09023
- Brave Security: Agentic Browser Security: Indirect Prompt Injection in Perplexity Comet (2025.08) — https://brave.com/blog/comet-prompt-injection/
- nanoMuse: An Open-Source Personal Agent for Every Device You Own (arXiv:2610.08699) — https://arxiv.org/abs/2610.08699
- Why Bother Me Again? Benchmarking Personal Agent Memory for Interaction Preferences (arXiv:2610.30485) — https://arxiv.org/abs/2610.30485
- CoSA: The Conflict of Skills Attack in Real-World LLM Agent Ecosystems (arXiv:2610.35082) — https://arxiv.org/abs/2610.35082
- The Wild Wide West of OpenClaw Agentic System Security (arXiv:2610.35451) — https://arxiv.org/abs/2610.35451
- Appreciation Teaches Unauthorized Execution: Self-Evolution Degrades the Robustness of Personal Agents to Indirect Prompt Injection (arXiv:2610.39122) — https://arxiv.org/abs/2610.39122
- KV-LTM: Persistent Per-Session KV Caches as Long-Term Memory for Personal Assistants (arXiv:2611.21998) — https://arxiv.org/abs/2611.21998
- Safe Personal RSI: Evaluating and Repairing Personal-Agent Updates (arXiv:2611.23651) — https://arxiv.org/abs/2611.23651
代表性开源仓库
- OpenClaw — https://github.com/openclaw/openclaw
- Hermes Agent (Nous Research) — https://github.com/NousResearch/hermes-agent
- NanoClaw — https://github.com/nanocoai/nanoclaw · OneCLI — https://github.com/onecli/onecli
- ZeroClaw — https://github.com/zeroclaw-labs/zeroclaw · IronClaw — https://github.com/nearai/ironclaw · PicoClaw — https://github.com/sipeed/picoclaw · nanobot — https://github.com/HKUDS/nanobot
- Screenpipe — https://github.com/screenpipe/screenpipe · Omi — https://github.com/BasedHardware/omi · Cua — https://github.com/trycua/cua · OpenCLI — https://github.com/jackwener/OpenCLI